
DES加密解密
DES加密解密介绍
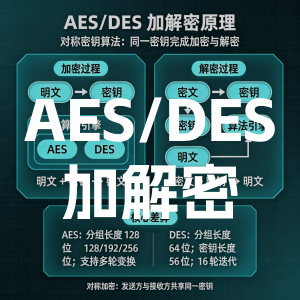
DES(Data Encryption Standard,数据加密标准)是 1977 年由美国国家标准局发布的对称分组密码,曾长期用于银行、政企系统的数据加密。它把明文切分成 8 字节一个的数据块,经过 16 轮 Feistel 结构运算完成加密,密钥固定为 8 字节(64 位),其中每字节的最低位是校验位,实际有效密钥只有 56 位。
本工具的密钥长度须为 8 字节:文本格式按 UTF-8 编码取字节(注意一个汉字占 3 字节),也可以切换为 HEX 格式输入 16 位十六进制字符;支持 ECB 与 CBC 两种模式、PKCS5/7 填充,加密结果同时给出 HEX 与 Base64 两种密文,解密时自动识别密文格式,方便与各类老系统、支付接口的 DES 报文互相对接。
需要提醒的是,DES 的 56 位有效密钥在今天的算力下已可在短时间内被暴力破解,1998 年电子前哨基金会(EFF)的 Deep Crack 机器用不到 3 天就完成过破解演示。因此 DES 已不适合保护新的敏感数据,新项目请选用 AES 等更安全的算法;本工具主要用于解密历史遗留数据、调试老系统接口报文。全部加解密计算均在你的浏览器本地完成,不向服务器上传任何数据。
常见问题
1. DES密钥是多少位?
DES 密钥固定为 8 字节。文本格式输入 8 个字母或数字即可;如果密钥包含中文(一个汉字占 3 字节)或需要精确控制每个字节,可切换为 HEX 格式输入 16 位十六进制字符。64 位密钥中有 8 位是校验位,实际参与运算的只有 56 位,这也是 DES 常被称为"56位加密"的原因。
2. ECB 和 CBC 模式有什么区别?
ECB 模式把每个 8 字节块独立加密,相同明文块输出相同密文块,很多银行接口、老系统对接使用这种模式;CBC 模式让每个块先与前一块的密文异或再加密,需要额外的 8 字节偏移量 IV,相同内容每次加密结果都不同,安全性更高。与对方系统对接时,请按对方文档选择相同的模式。
3. DES加密安全吗?现在还能用吗?
DES 的 56 位有效密钥空间只有约 7.2×10^16,现代硬件配合 FPGA 集群数小时内即可穷举破解,NIST 早已宣布其不适用于保护敏感数据。它目前主要出现在历史系统、部分银行与支付接口中。如果是新项目,建议直接使用本站的 AES加密解密工具;如需兼容老系统又想提高强度,可关注 3DES(Triple DES),它相当于对数据做三次 DES,有效密钥更长。
4. 为什么解密出来是乱码或提示失败?
常见原因有:密钥与加密时不一致、密钥格式选错(文本与 HEX 混用)、模式或 IV 与加密时不同、密文复制不完整。DES 解密前会自动校验 PKCS5/7 填充,参数不对时会直接给出失败提示;若对方系统使用的是无填充或 3DES,则本工具暂不支持,请先确认加密参数后再试。
5. 在线DES加密会上传我的数据吗?
不会。本工具的加密与解密均在你的浏览器本地计算完成,输入内容不会发送到任何服务器,断网状态下同样可以正常使用。
- CopyRight © 2025 r239.com All Rights Reserved
- 渝ICP备2024043669号-2